-

- AI开发助手
Agent智能助手企业级大模型自托管AI平台CopilotKit
OpenBot所有操作必须经唯一网关按CEL策略先审计、后执行,fail-closed默认拒绝;遇到登录或2FA时可让人"接管方向盘"完成人工步骤。
爱站权重:
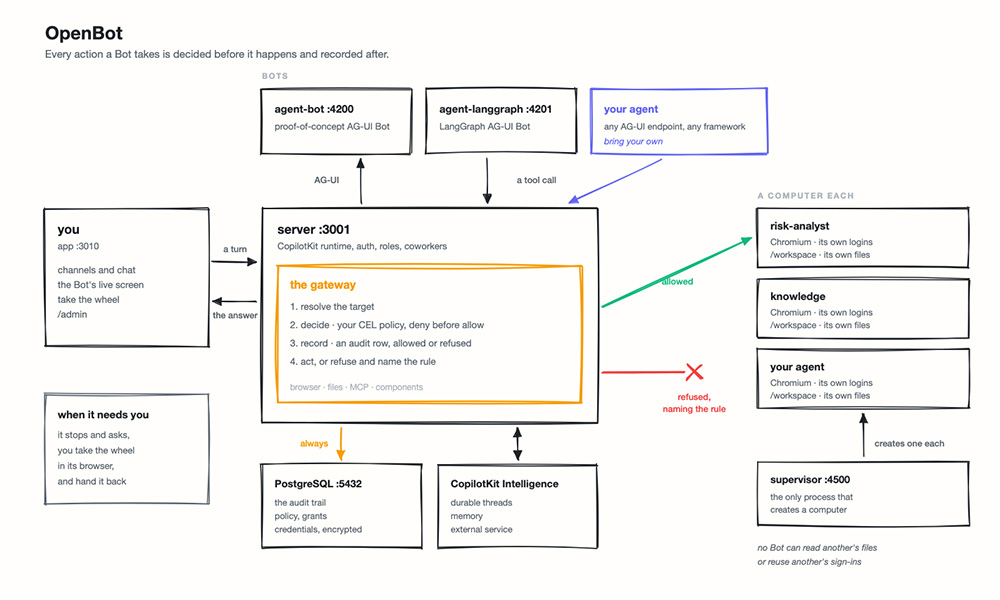
OpenBot是CopilotKit开源的企业级AI Agent平台,定位为"敢托付真实工作的数字同事"。平台为每个Agent配备一台专属"电脑"——独立Docker容器内含Chromium浏览器、登录会话和文件工作区;所有操作必须经唯一网关按CEL策略先审计、后执行,fail-closed默认拒绝;遇到登录或2FA时可让人"接管方向盘"完成人工步骤。平台基于AG-UI协议,兼容LangGraph等任意框架,完全自托管,主打隔离、可审计、可干预的Agent治理底座。
一、产品核心功能:
1、每个Agent一台专属电脑:
Supervisor为每个Bot创建独立Docker容器,内含Chromium浏览器(独立登录态)、/workspace文件工作区,支持gVisor内核级隔离。
2、统一审计网关:
所有对浏览器、文件、MCP、组件的操作都经过唯一网关,先解析目标、评估策略、写入审计日志,再执行或拒绝,不存在绕过记录的路径。
3、CEL策略引擎(fail-closed):
可按工具名、Bot、用户、URL、页面元素、文件、MCP操作等字段编写规则;deny优先、无策略默认全拒、规则错误时拒绝而非放行。
4、Take the Wheel人工接管:
遇到登录墙或2FA时Bot主动求助,人在同一面板接管操作,接管期间Bot动作被直接拒绝,全程留痕。
5、框架无关(AG-UI协议):
任何说AG-UI的endpoint都可接入为Bot,支持LangGraph、Mastra、CrewAI、Pydantic AI、Google ADK或手写Agent。
6、组件式输出:
Agent回复不限于文本,可渲染交互式React组件(内置组件 + 沙箱组件免部署发布),组件权限可逐个管控。
7、Shell执行能力:
Bot可在自己的工作区执行命令、安装依赖、处理文件,命令同样走网关审计。
8、密钥安全管理:
凭据加密存储、API永不返回、审计只记录密钥长度不记录内容,密钥不进入对话记录。
9、治理化MCP集成:
内置Google Drive连接器,自定义MCP服务器需通过URL校验,未明确分类为"读"的工具一律按"写"处理。
10、企业级身份与权限:
支持Google/Microsoft/Okta登录及运行时注册SAML/OIDC(按邮箱域名路由),管理员可升降权限、移除访问并即时终止会话。
11、可读审计中心:
/admin/audit列出所有被允许、被拒绝、失败的操作,每次拒绝附带触发的具体规则。
12、完全自托管:
Docker Compose一键拉起,数据存于自有PostgreSQL,模型密钥由管理员自配,也支持单容器部署。
二、产品核心优势:
1、从底层重构信任模型:
不依赖Agent的"自觉性",通过计算隔离 + 强制审计,把"敢不敢让Agent碰生产系统"从信任问题变成工程问题。
2、真正的环境隔离:
每个Bot拥有独立容器、独立浏览器登录态、独立文件系统,Agent之间互不可见,一个出问题不会波及其他,杜绝共享环境带来的串号和数据泄露风险。
3、先审计、后执行:
区别于传统"先操作后补日志",所有动作在执行前就已写入审计记录,即使执行崩溃或Agent试图绕过,意图也已留痕,没有任何操作路径可以跳过记录。
4、fail-closed安全默认:
无策略默认全拒绝、规则写错时拒绝而非放行、deny优先于allow,安全姿态从"默认放行再堵漏"反转为"默认拒绝再开白"。
5、人机协作无断点:
Take the Wheel让"人工完成一步认证、后续全自动"成为标准化流程,接管期间Bot动作被直接拒绝而非排队,避免人机操作冲突。
6、框架无关、不被锁定:
基于开放的AG-UI协议,LangGraph、CrewAI、Google ADK等任意框架甚至手写Agent都能接入,治理逻辑跑在协议层,换框架不丢治理能力。
7、数据完全自主可控:
完全自托管,数据落在自己的PostgreSQL,模型密钥由管理员自配(加密存储、不进日志、不进对话记录),无供应商锁定。
三、标准使用流程:
1、环境准备:
安装Docker(用于PostgreSQL和Bot容器)和Bun 1.3+(用于前端和API服务器),并准备好一个大模型API Key(如OpenAI Key)。
2、克隆仓库并初始化配置:
执行git clone https://github.com/CopilotKit/openbot.git,进入目录后cp .env.example .env创建环境变量文件。
3、获取Intelligence凭证:
依次运行npx --yes copilotkit@latest login、project select、license --write,将生成的cpk-... 运行时密钥填入 .env的INTELLIGENCE_API_KEY字段(Intelligence有免费计划,也可自托管)。
4、填写必要环境变量:
在 .env中填入OPENAI_API_KEY;生产环境需用openssl rand -base64 32生成自己的KEY_ENCRYPTION_KEY(本地测试可用示例值)。
5、一键启动:
运行bun install安装依赖,然后bash scripts/start.sh——脚本会自动启动Docker服务、执行数据库迁移、拉起API服务器(3001端口)和前端(3010端口),并检查各服务健康状态。
6、访问主界面:
浏览器打开http://localhost:3010,即可看到频道列表和预置的三个"同事"(General Assistant、Knowledge、Risk Analyst)。
7、上手体验:
在 /bot页面让Bot打开Hacker News读头条、填写httpbin测试表单,然后到 /admin/audit查看审计记录。
8、测试策略管控:
进入 /admin/boundaries添加一条deny规则或预设,重试相同的浏览器操作,观察Bot被拒绝并提示触发的规则。
9、创建自定义同事:
在 /agents页面创建新Bot,配置名称、角色描述和AG-UI endpoint,或在agents.yaml中声明,之后即可与它开启专属频道。
10、人工接管协作:
当Bot遇到登录墙或2FA主动求助时,在同一面板接管其浏览器完成认证,再交还控制权继续自动执行。
11、日常管理:
通过 /admin/computers查看/重置Bot的电脑、/admin/credentials加密存储凭据、/admin/plugins配置MCP服务器、/admin/people管理成员权限。
数据统计
特别声明&浏览提醒
本站AI工具导航站提供的「OpenBot」的相关内容都来源于网络,不保证外部链接的准确性和完整性。在2026年08月25日 06时26分06秒收录时,该网站上的内容都属于合规合法,后期网站的内容如出现违规,可以直接联系网站管理员(ai@ipkd.cn)进行删除,AI工具导航站不承担任何责任。在浏览网页时,请注意您的账号和财产安全,切勿轻信网上广告!
 12款AI生成PPT的工具和网站,快速打造精美演示文稿
 2025年盘点10+最佳AI编程工具与编码AI助手
 HiCAD – 专为3D打印爱好者打造的开源AI参数化3D CAD建模平台
 7款免费AI设计工具,让设计变得简单又有趣!
 几款免费的AI海报设计工具和网站,一句话即可生成海报
 2025年ai声音克隆哪个最好 盘点值得推荐的AI声音克隆工具2025
 PlanningBench – 腾讯混元 × 人大高瓴AI学院联合开源 大模型规划能力评测 & 训练框架
 9款免费AI论文写作工具,高效助力学术创作
 ai图片扩大comfyui工作流
 一只蚊子被嵌在琥珀中ComfyUI工作流
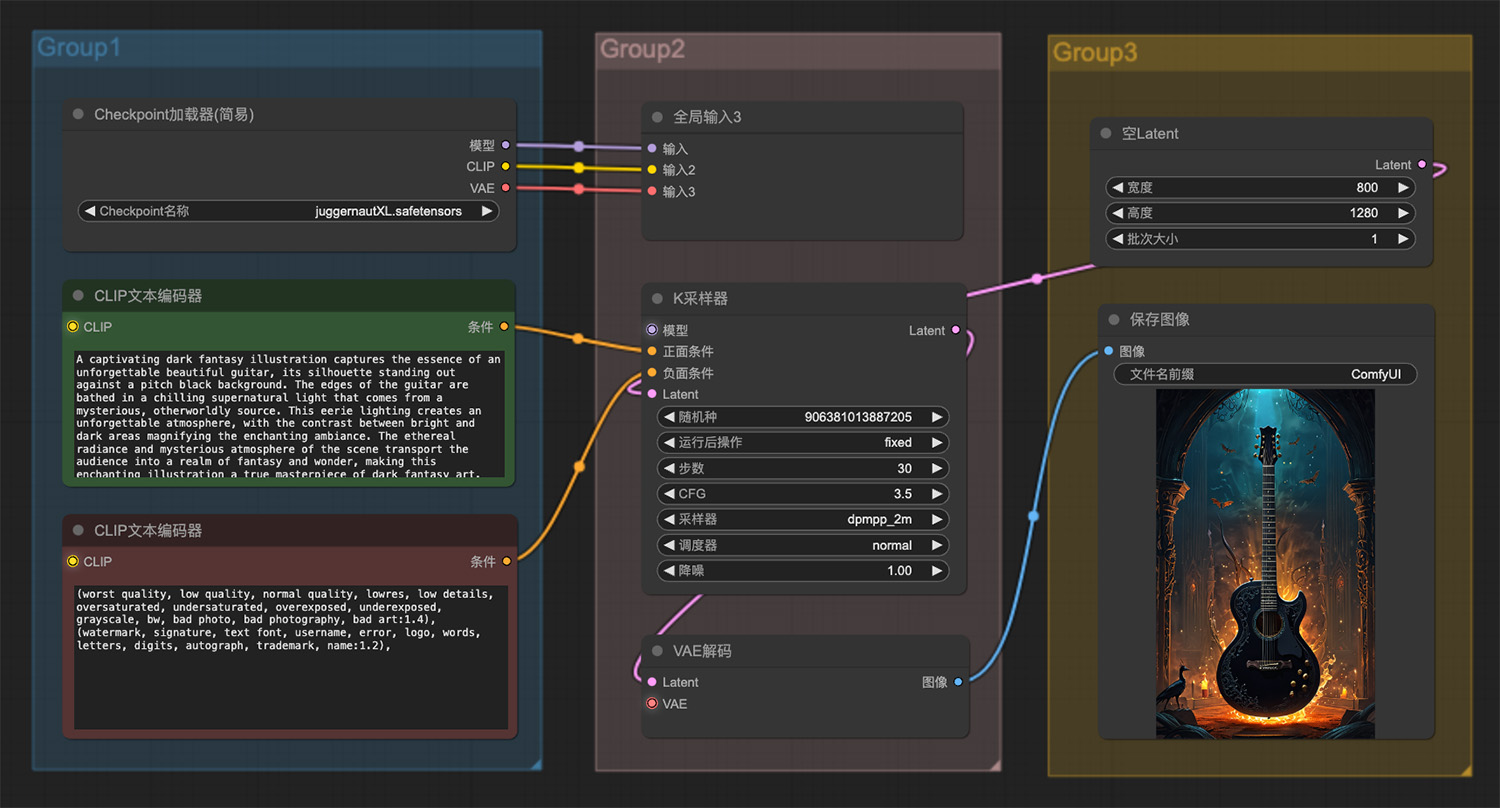 一把令人难忘的美丽吉他ComfyUI工作流
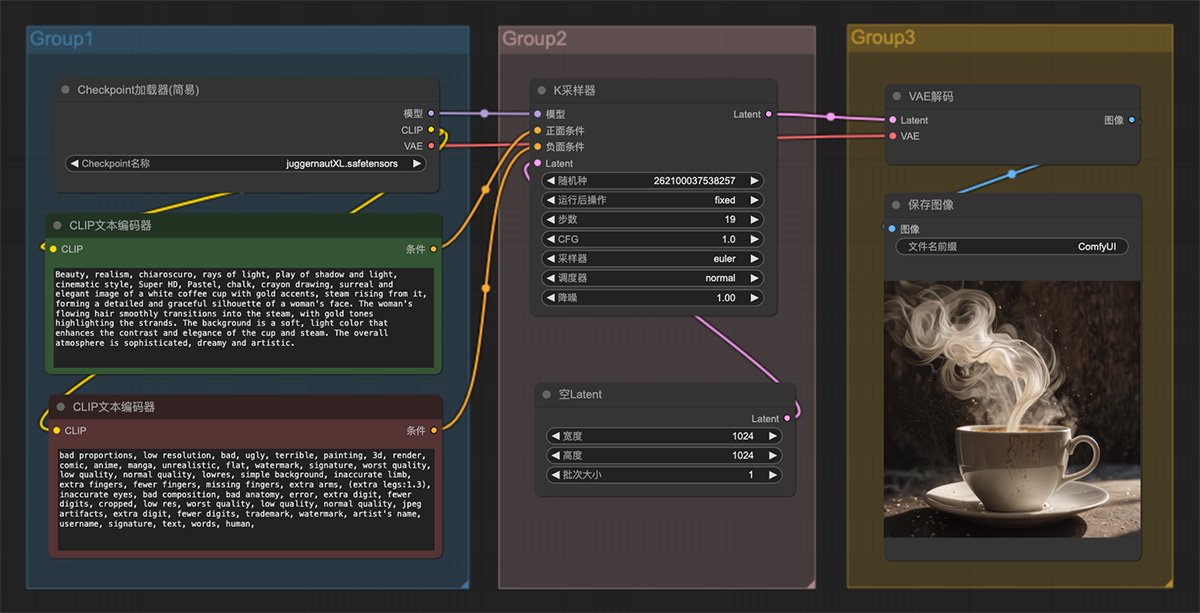 一个白色的咖啡杯,蒸汽从杯子里冒出来
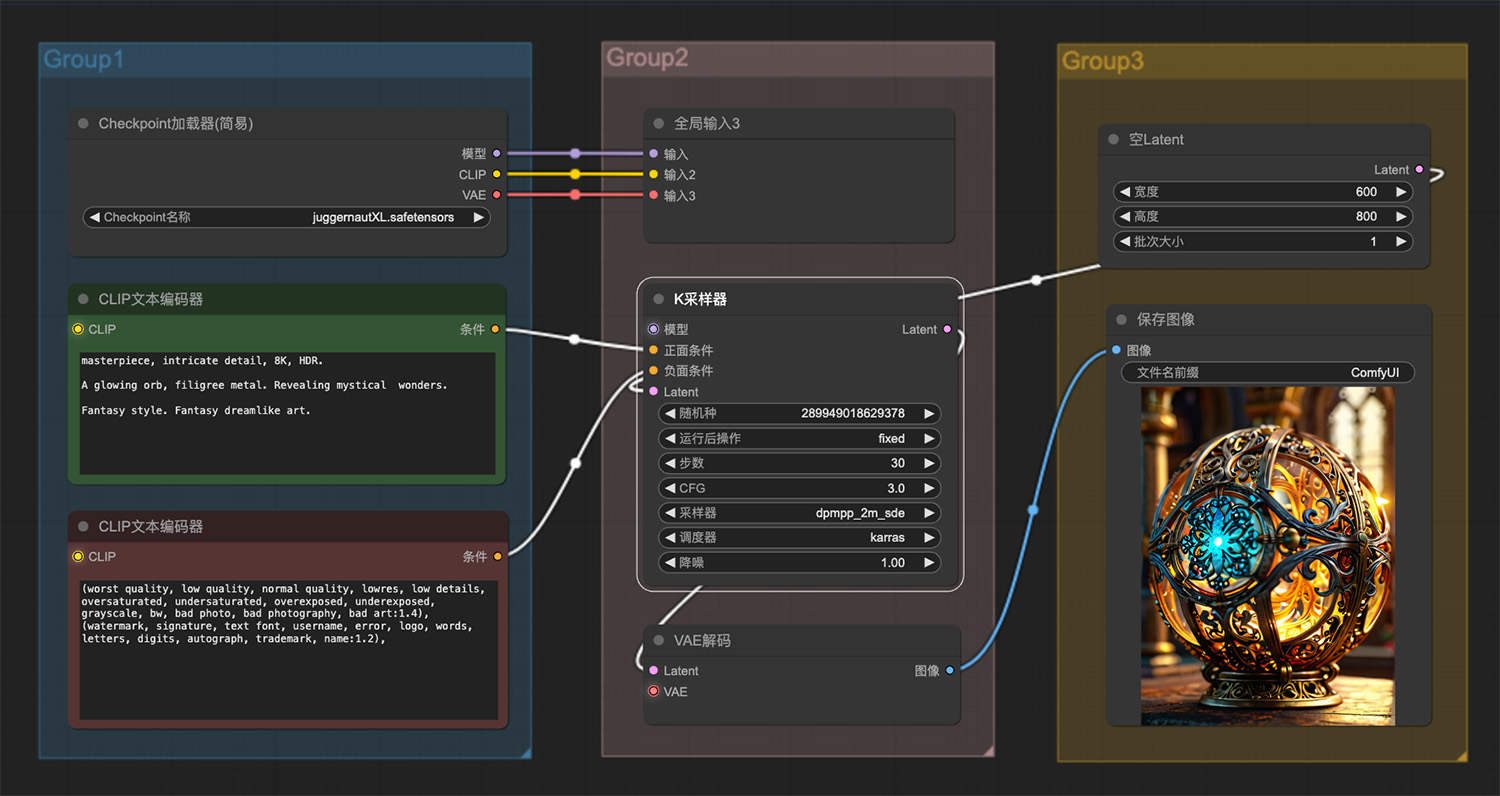 一个闪闪发光的金属球ComfyUI工作流
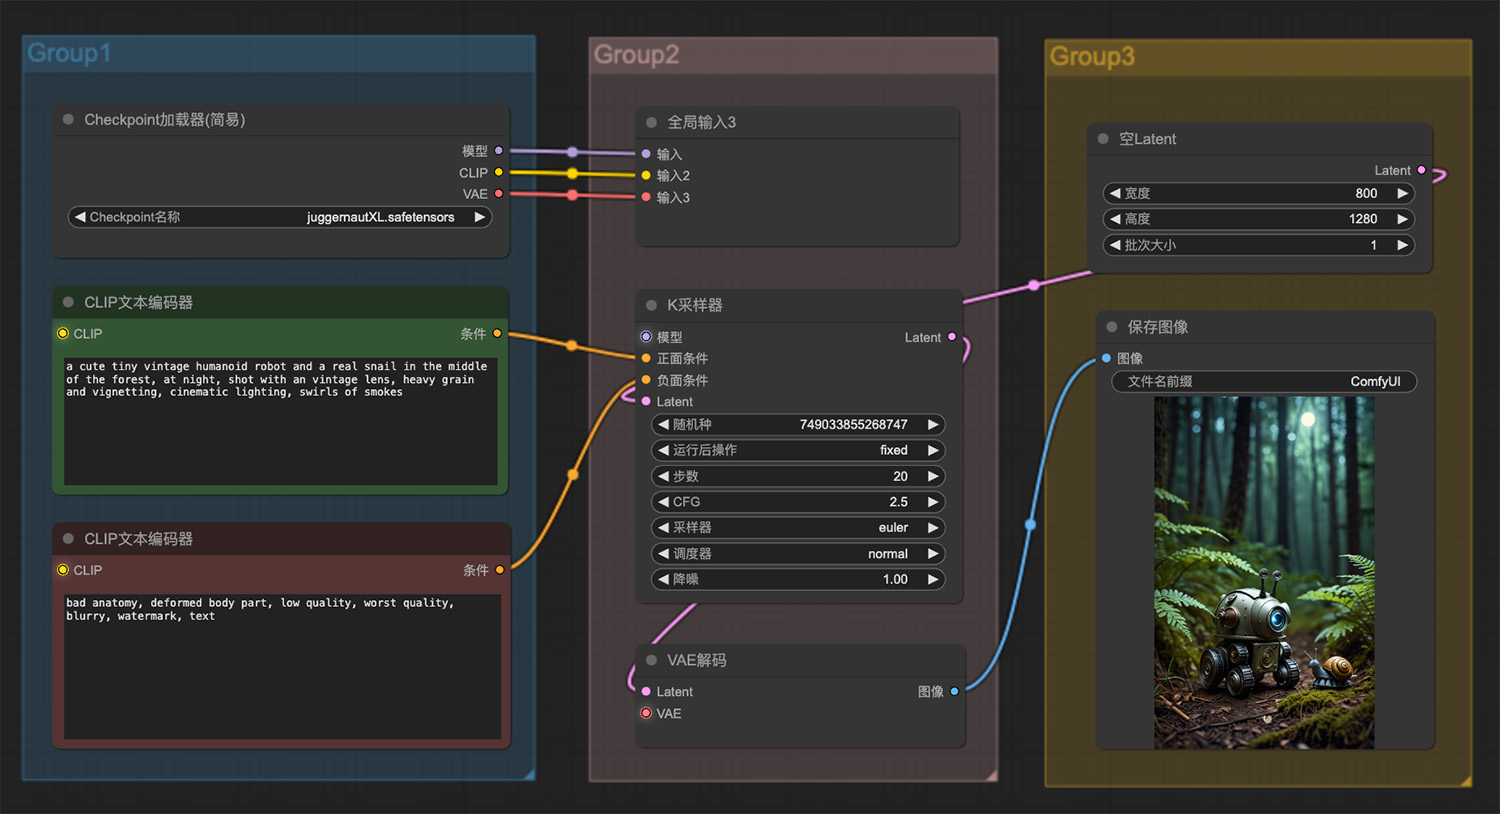 一个可爱的人形小机器人和一只蜗牛在森林
 森林里有一个皮肤像抛光黑曜石的生物
 迷人的月光,发光的花朵
 藏族日历小程序
 Trismik
 SemanticAudio
 myHermy
 NottoAI
 aiMarcus
 OpenRouter
 彝族日历小程序
 TextSynth
 Skill Zoo
 AgentQL
 B.AI